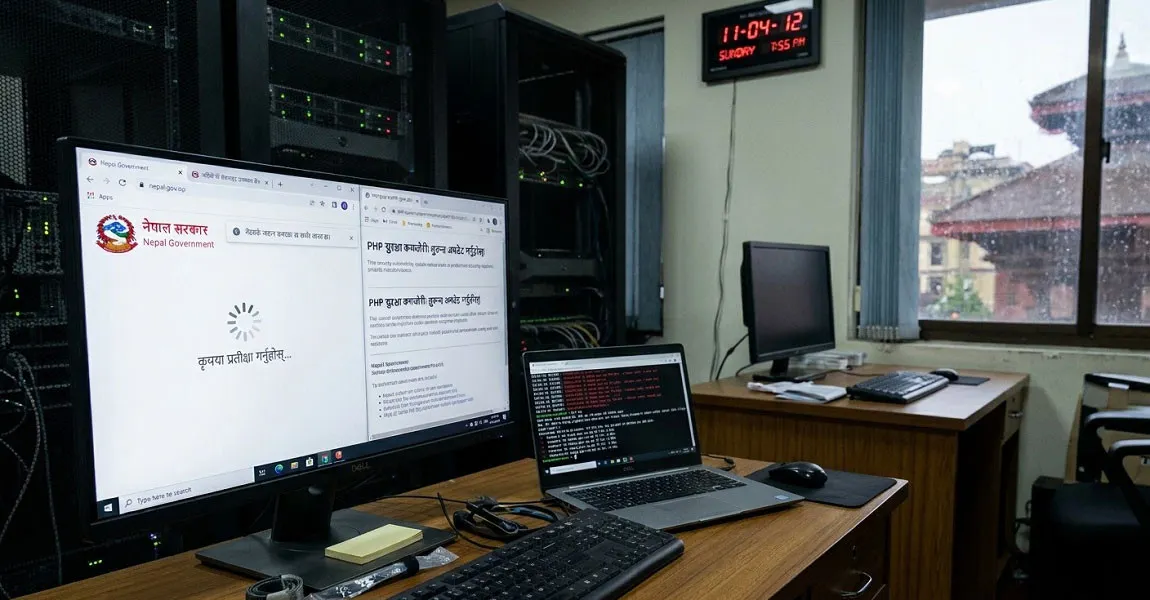


काठमाडौं – वेबसाइट निर्माणमा व्यापक रूपमा प्रयोग हुने प्रोग्रामिङ भाषा पीएचपी (PHP) मा भेटिएका गम्भीर सुरक्षा कमजोरीका कारण विश्वभरका करिब तीन करोड वेबसाइट जोखिममा पर्न सक्ने चेतावनी दिइएको छ।
साइबर सुरक्षा विज्ञहरूले यी कमजोरीको दुरुपयोगबाट वेबसाइटका सर्भरमा अनधिकृत पहुँच स्थापित गर्ने, व्यक्तिगत तथा संवेदनशील विवरण चोरी गर्ने र संस्थाका आन्तरिक नेटवर्कसम्म आक्रमण विस्तार गर्ने जोखिम रहेको बताएका छन्।
ADVERTISEMENT


बेलायती साइबर सुरक्षा विज्ञ तथा युनिभर्सिटी अफ सरेको सेन्टर फर साइबर सेक्युरिटीका प्राध्यापक एलन वुडवर्डका अनुसार, सुरक्षा कमजोरीको फाइदा उठाउँदै आक्रमणकारीले वेबसाइटको सर्भरमा आफ्नै कोड राख्न सक्ने सम्भावना छ। यस्तो पहुँच प्राप्त भएपछि वेबसाइटमा अनधिकृत गतिविधि सञ्चालन गर्ने, प्रयोगकर्ताको तथ्यांक चोरी गर्ने र भविष्यमा पुनः सर्भरमा प्रवेश गर्न सकिने गरी ‘ब्याकडोर’ स्थापना गर्ने जोखिम रहन्छ।
बीबीसी रेडियो फोरको ‘टुडे’ कार्यक्रममा बोल्दै वुडवर्डले यी कमजोरीको सम्भावित प्रभावबारे सचेत गराएका हुन्। उनका अनुसार, अनलाइन गतिविधिको निगरानी गर्ने अमेजन र क्लाउडफ्लेयरजस्ता कम्पनीहरूले पनि प्रभावित हुन सक्ने वेबसाइटहरूमा सुरक्षा कमजोरीको परीक्षण भइरहेको संकेत देखेका छन्। तर, त्यस्ता कमजोरीको दुरुपयोग गरी वास्तविक आक्रमण भइसकेको छ वा छैन भन्ने विषयमा पुष्टि भइसकेको छैन।
ADVERTISEMENT

एआई प्रविधिले बढायो साइबर आक्रमणको जोखिम
साइबर सुरक्षा विज्ञहरूका अनुसार, यी सुरक्षा कमजोरीको जोखिम बढ्नुमा कृत्रिम बुद्धिमत्ता (एआई) प्रविधिको विकास पनि एउटा महत्त्वपूर्ण पक्ष बनेको छ।
वुडवर्डका अनुसार, सम्बन्धित कमजोरी सन् २०२४ मै पत्ता लगाइएको थियो। तर, त्यस समयमा यसको व्यावहारिक दुरुपयोग गर्न निकै जटिल हुने ठानिएको थियो। पछिल्लो समय ठूला भाषा मोडेल (एलएलएम) लगायतका एआई प्रविधि विकसित भएसँगै यस्ता कमजोरीको दुरुपयोग गर्ने तरिका पत्ता लगाउन सहज हुन सक्ने उनले बताएका छन्।
एआईको प्रयोगले सुरक्षा कमजोरी पहिचान गर्ने, त्यसको परीक्षण गर्ने र आक्रमणका सम्भावित उपाय विकास गर्ने कामलाई तीव्र बनाउन सक्छ। यसले साइबर अपराधीलाई पहिले जटिल मानिएका कमजोरीको फाइदा उठाउने अवसर दिन सक्ने चिन्ता बढाएको छ।
वुडवर्डका अनुसार, पछिल्लो एक सातामा यस्ता कमजोरीको सम्भावित दुरुपयोगबारे गतिविधि भइरहेको संकेत देखिएको थियो। सुरक्षा कमजोरी समाधान गर्ने अपडेट सार्वजनिक हुनुअघि नै त्यससम्बन्धी विवरण बाहिरिएको भए आक्रमणकारीले कमजोर प्रणाली पहिचान गर्ने अवसर पाउन सक्ने जोखिमसमेत रहेको उनले औँल्याएका छन्।
वेबसाइट ह्याक भए के–कस्ता जोखिम हुन्छन् ?
पीएचपीमा देखिएका कमजोरीको दुरुपयोग भए वेबसाइट सञ्चालक संस्था र त्यसका प्रयोगकर्ता दुवै प्रभावित हुन सक्छन्। विशेषगरी सरकारी निकाय, वित्तीय संस्था, व्यावसायिक वेबसाइट र व्यक्तिगत विवरण संकलन गर्ने अनलाइन सेवामा सुरक्षा जोखिम गम्भीर हुन सक्छ।
यस्ता कमजोरीबाट हुन सक्ने सम्भावित जोखिममा प्रयोगकर्ताका व्यक्तिगत विवरण चोरी हुनु, वेबसाइटको सामग्री अनधिकृत रूपमा परिवर्तन हुनु, सर्भरमा हानिकारक कोड राखिनु र एउटै संस्थाको नेटवर्कमा रहेका अन्य प्रणालीसम्म आक्रमण फैलिनु पर्छन्।
त्यस्तै, आक्रमणकारीले सर्भरमा ‘ब्याकडोर’ राख्न सफल भएमा प्रारम्भिक कमजोरी समाधान गरिएपछि पनि प्रणालीमा पुनः प्रवेश गर्ने प्रयास गर्न सक्छन्। त्यसैले सुरक्षा अपडेट लागू गर्नुका साथै सर्भरमा पहिले नै अनधिकृत पहुँच स्थापित भएको छ कि छैन भन्ने जाँच गर्नु पनि आवश्यक हुन्छ।
तर, करिब तीन करोड वेबसाइट जोखिममा पर्न सक्ने अनुमानको अर्थ ती सबै वेबसाइट ह्याक भइसकेका छन् भन्ने होइन। वास्तविक जोखिम वेबसाइटमा प्रयोग भइरहेको पीएचपीको संस्करण, सम्बन्धित सुरक्षा कमजोरीको प्रभाव र आवश्यक अपडेट लागू गरिएको अवस्थाले निर्धारण गर्छ।
बेलायतसहित विभिन्न देशका साइबर सुरक्षा निकाय सतर्क
सम्भावित जोखिमलाई ध्यानमा राख्दै बेलायत सरकारले आफ्ना अनलाइन सेवामा सुरक्षा कमजोरीको प्रभाव पहिचान गर्न काम गरिरहेको जनाएको छ। सरकारी प्रवक्ताले निजी तथा सार्वजनिक क्षेत्रका संस्थालाई आफ्नो प्रणाली सुरक्षित राख्न जारी गरिएका निर्देशन पालना गर्न आग्रह गरेका छन्।
बेलायतको राष्ट्रिय साइबर सुरक्षा केन्द्र (एनसीएससी) ले युरोपेली संघ र अस्ट्रेलियाका समकक्ष निकायसँगै सम्बन्धित प्रणाली प्रयोग गर्ने संस्थालाई सुरक्षा अपडेट तत्काल लागू गर्न सुझाव दिएको छ।
साइबर सुरक्षा निकायहरूको सुझावअनुसार, प्रभावित प्रणालीमा तत्काल सुरक्षा अपडेट लागू गर्न सम्भव नभए प्रणाली पूर्ण रूपमा सुरक्षित नबनुन्जेल इन्टरनेटबाट अलग राख्ने विकल्पसमेत विचार गर्नुपर्छ। यसले जोखिमपूर्ण प्रणालीमा बाह्य आक्रमण हुने सम्भावना कम गर्न मद्दत गर्न सक्छ।
सम्बन्धित विकासकर्ताले सुरक्षा कमजोरी समाधान गर्न आवश्यक अपडेट जारी गरिसकेको विवरण पनि सार्वजनिक भएका छन्। त्यसैले वेबसाइट सञ्चालक तथा प्राविधिक टोलीले आफ्नो प्रणालीको संस्करण जाँच गरी आवश्यक सुरक्षा सुधार लागू गर्नुपर्ने देखिन्छ।
नेपालका वेबसाइटमा पनि पर्न सक्छ प्रभाव
नेपालमा पनि सरकारी निकाय, निजी संस्था, सञ्चारमाध्यम तथा विभिन्न व्यावसायिक सेवाले वेबसाइट सञ्चालन गर्दै आएका छन्। तीमध्ये पीएचपीमा आधारित र सम्बन्धित कमजोरीबाट प्रभावित संस्करण प्रयोग गर्ने वेबसाइटमा जोखिम हुन सक्छ।
यद्यपि, नेपालका सबै सरकारी वेबसाइट बन्द भएको वा देशभरका वेबसाइटमा आक्रमण भइसकेको भन्ने दाबी पुष्टि गर्ने पर्याप्त जानकारी उपलब्ध छैन। पीएचपी प्रयोग गर्ने सबै वेबसाइट अनिवार्य रूपमा प्रभावित हुन्छन् भन्ने पनि होइन। जोखिम सम्बन्धित प्रणालीको प्राविधिक संरचना र सुरक्षा अपडेटको अवस्थामाथि निर्भर हुन्छ।
सम्भावित जोखिम न्यूनीकरण गर्न वेबसाइट सञ्चालकले प्रयोग भइरहेको पीएचपी संस्करण पहिचान गर्ने, विकासकर्ताले जारी गरेका सुरक्षा प्याच लागू गर्ने, सर्भरका पहुँचसम्बन्धी विवरण जाँच गर्ने र असामान्य गतिविधिको निगरानी बढाउने उपाय अपनाउन सक्छन्।
साथै, नियमित रूपमा तथ्यांकको सुरक्षित ब्याकअप राख्ने, प्रशासनिक खातामा बलियो प्रमाणीकरण प्रयोग गर्ने र सर्भरमा अनधिकृत कोड वा ब्याकडोर स्थापना भएको छ कि छैन भन्ने परीक्षण गर्ने काम पनि महत्त्वपूर्ण हुन्छ।
सुरक्षा अपडेट नै तत्कालको प्राथमिकता
साइबर सुरक्षा विज्ञहरूका अनुसार, करिब तीन करोड वेबसाइट प्रभावित हुन सक्ने अनुमानले समस्याको सम्भावित व्यापकता देखाउँछ। तर वास्तविक क्षति कति भएको छ भन्ने निष्कर्ष निकाल्न प्रभावित प्रणाली, सुरक्षा कमजोरीको प्रकृति र आक्रमणका प्रमाणबारे थप जानकारी आवश्यक हुन्छ।
वेबसाइट सञ्चालकले सम्बन्धित सुरक्षा निकाय तथा विकासकर्ताबाट जारी आधिकारिक सूचनाको आधारमा आफ्नो प्रणाली जाँच गर्न र आवश्यक अपडेट लागू गर्न ढिलाइ गर्नु हुँदैन। सुरक्षा कमजोरीको दुरुपयोग भइसकेको शंका भएमा सामान्य अपडेटमा मात्र निर्भर नभई विस्तृत सुरक्षा परीक्षणसमेत गर्नुपर्छ।
इन्टरनेटमा जोडिएका वेबसाइट र सर्भरको संख्या ठूलो हुँदै जाँदा एउटा प्राविधिक कमजोरीले पनि व्यापक असर पार्न सक्ने भएकाले नियमित सुरक्षा परीक्षण, समयमै अपडेट र अनधिकृत पहुँचको निगरानीलाई प्राथमिकता दिनुपर्ने देखिन्छ।